Для этого мошенникам достаточно обманом заставить вас подтвердить вход в официальном приложении. В «Гарде» обнаружили ошибки в QR-авторизации, которые позволяют провернуть такую атаку.
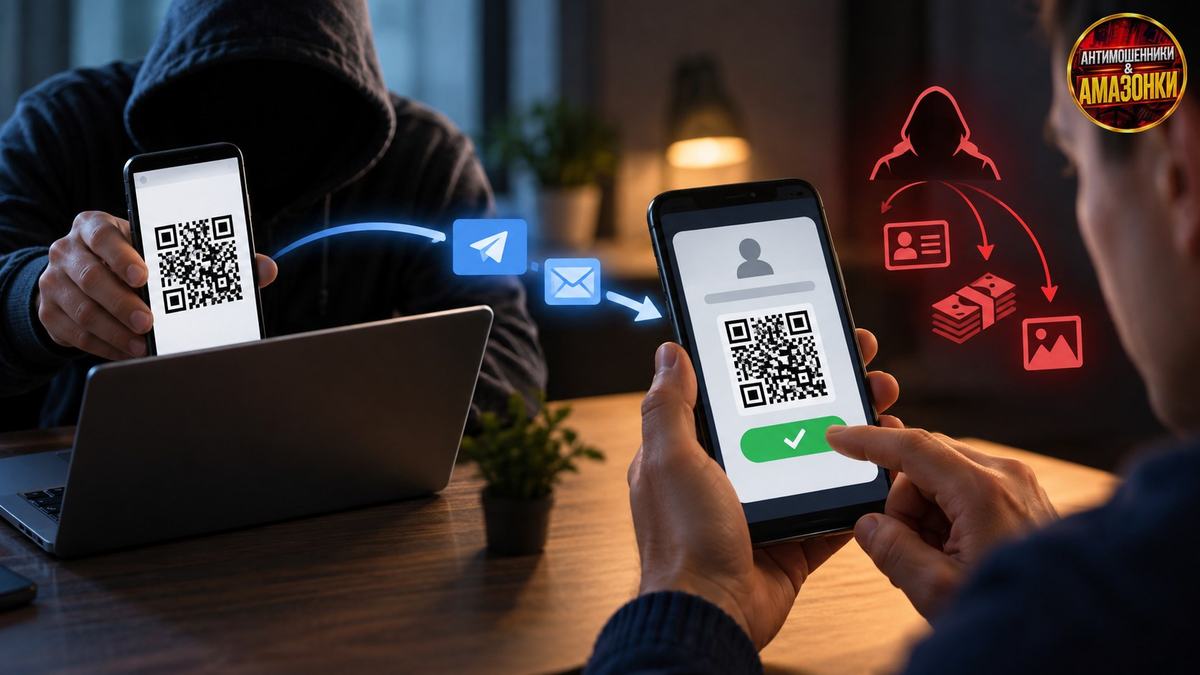
Злоумышленник открывает страницу входа на своём устройстве, получает QR-код и извлекает из него ссылку. Затем отправляет её жертве в мессенджере или по почте.
Ссылка запускает настоящее приложение с запросом на вход. Нажимая «Подтвердить», человек впускает мошенника в свой аккаунт. Под угрозой — личные данные и деньги.
Не подтверждайте вход, который не начинали сами, даже в официальном приложении. Для входа по QR-коду используйте встроенный сканер сервиса, а не присланные ссылки.